 TransferHub
Un serveur pour vos partenaires
Chaque partenaire dépose et récupère ses fichiers dans une boîte isolée des autres. Un dépôt peut déclencher un flux de travail.
- SFTP et FTPS
- Une boîte isolée par partenaire
- Clés SSH approuvées par empreinte
TransferHub est une plateforme de transfert de fichiers géré (MFT). Un agent installé chez vous livre vos fichiers sans aucun port entrant, puis relit leur empreinte SHA-256 à destination.
Manifeste d'exécution : Commandes Nordik (nuit)
Données de démonstration
| Fichier | Taille | Empreinte SHA-256 | État |
|---|---|---|---|
| commandes-2026-10-15.csv | 2,6 Mo | 9f2c 7b1e … 41a7 | Livré et vérifié |
| commandes-2026-10-14.csv | 2,5 Mo | c08d 55a2 … 9e13 | Déjà livré, ignoré |
| commandes-2026-10-13.csv | 631,6 Ko | 1a6f e2c4 … 07bd | Déjà livré, ignoré |
Choisissez un de vos fichiers : son empreinte est calculée ici, dans votre navigateur, comme le fait l'agent. Rien n'est envoyé.
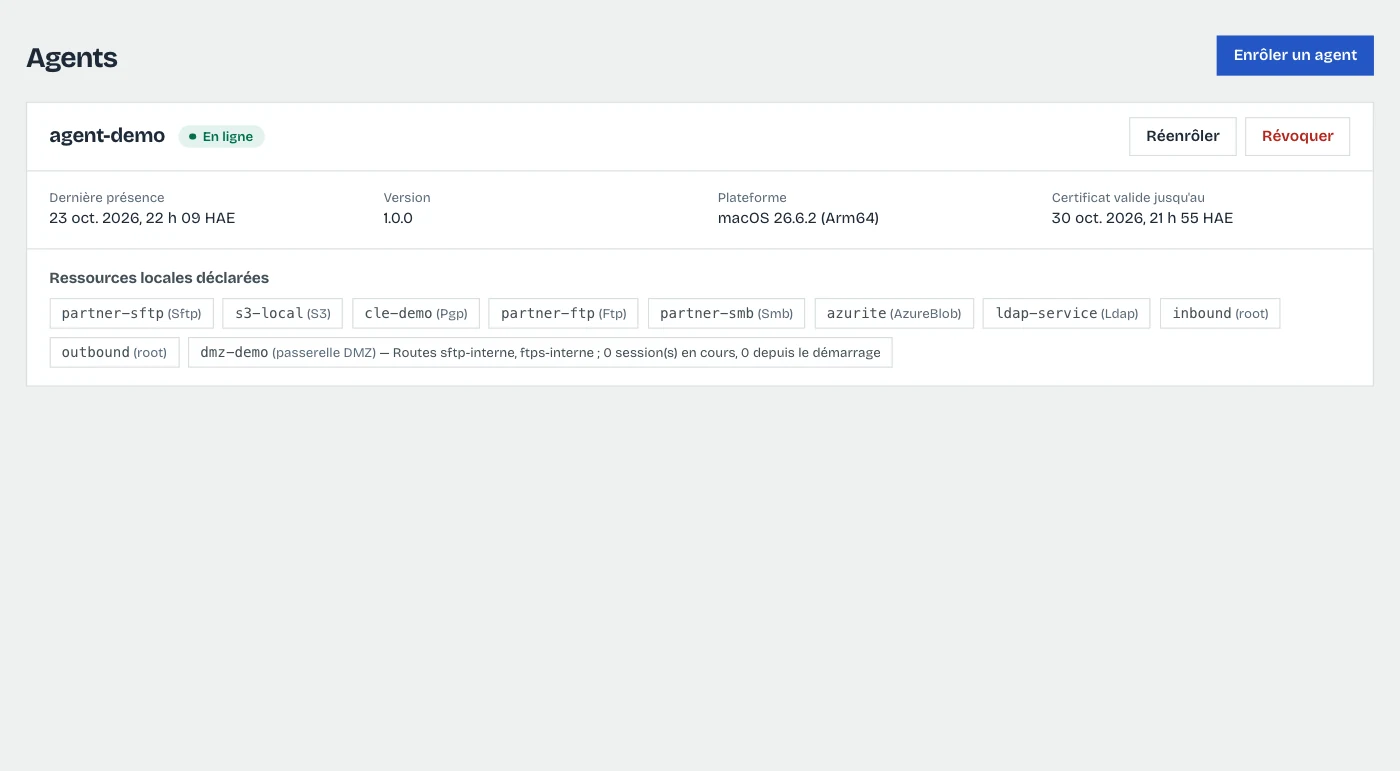
L'agent s'installe sur un serveur de votre réseau et ouvre lui-même ses connexions vers la plateforme, en HTTPS, avec son propre certificat client. Aucun port à ouvrir ; les mots de passe de vos serveurs restent sur lui.
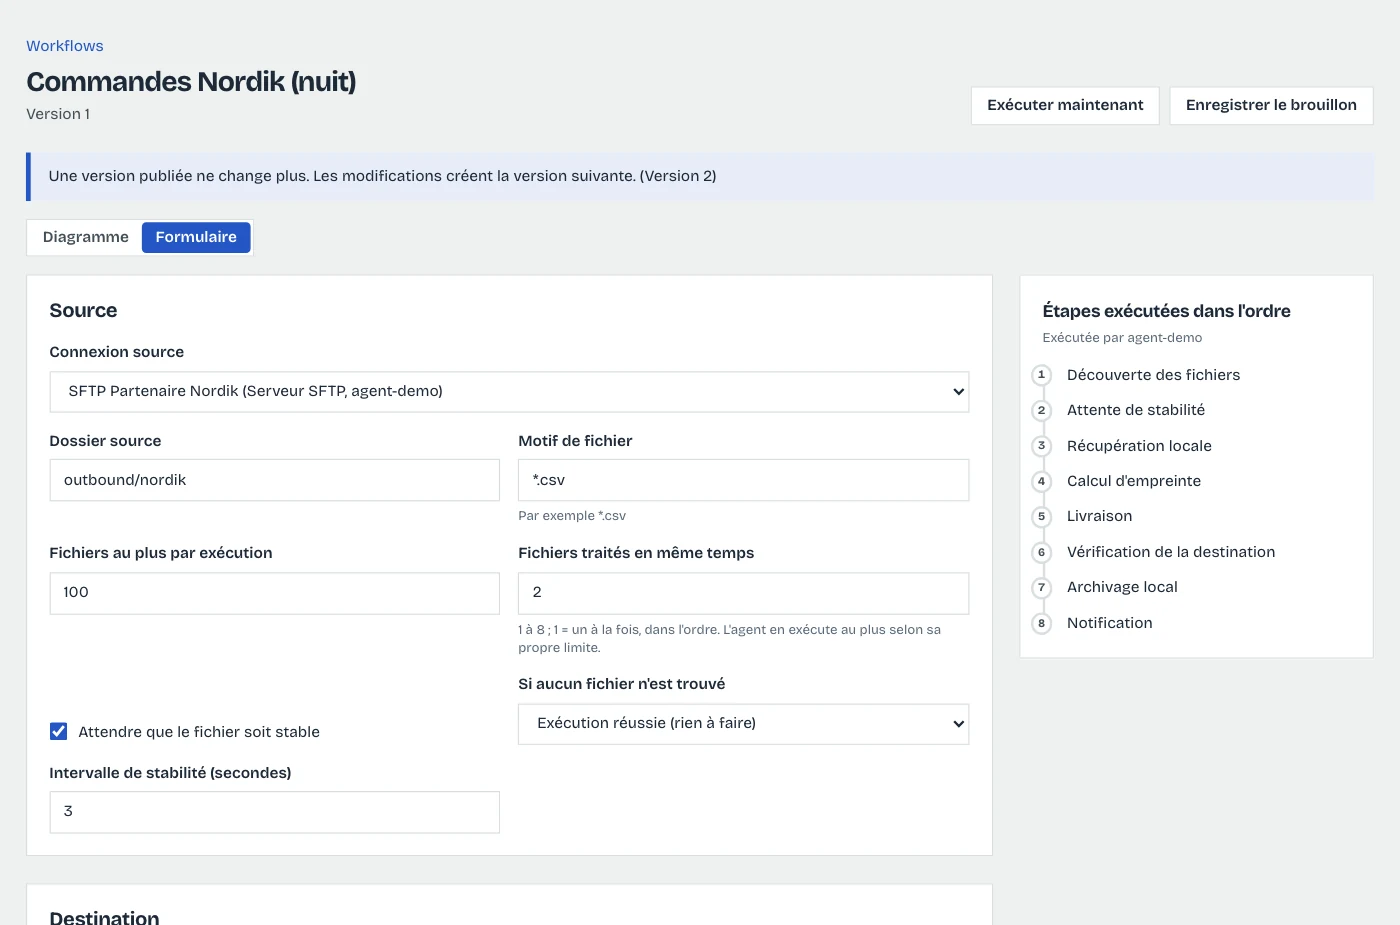
Le flux de travail repère les fichiers qui correspondent à son motif, attend qu'ils cessent de changer, puis les copie dans l'espace de travail de l'agent. Une coupure reprend là où elle s'est arrêtée.
L'agent calcule l'empreinte SHA-256 de chaque fichier, le fait analyser par votre antivirus au besoin, puis l'écrit sous un nom temporaire, sans jamais écraser un fichier existant.
La destination est relue. Si l'empreinte diffère, l'exécution est signalée au lieu d'être déclarée réussie, et le manifeste garde la trace de chaque fichier, livré ou ignoré, avec son motif.
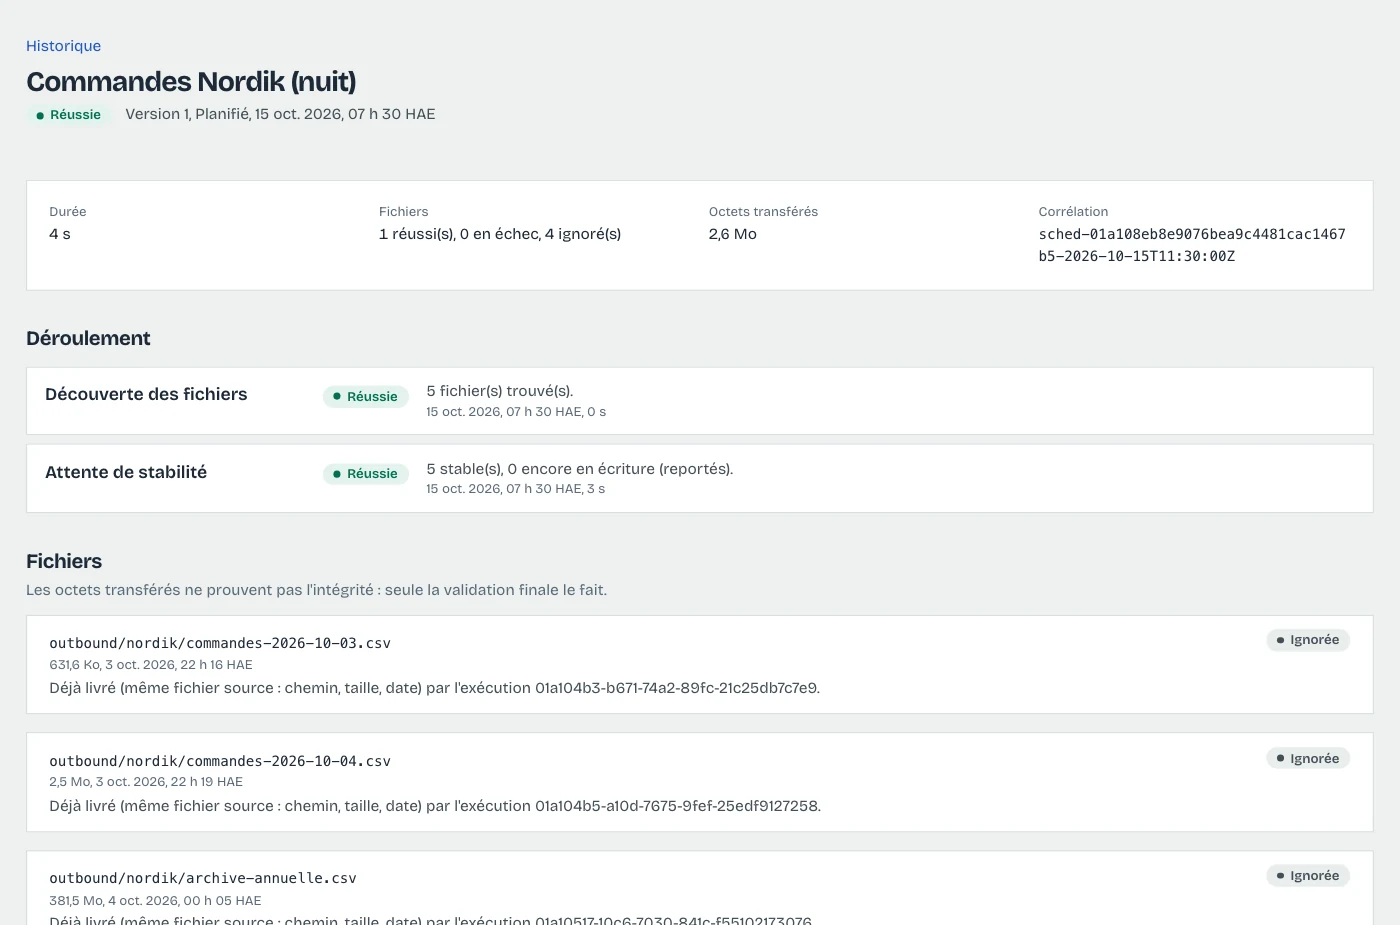
Données de démonstration.
Ce que votre équipe voit chaque matin. Données de démonstration.
Chaque partenaire dépose et récupère ses fichiers dans une boîte isolée des autres. Un dépôt peut déclencher un flux de travail.
Les gros fichiers partent par un lien personnel plutôt qu'en pièce jointe. Vous savez qui a ouvert quoi, et le lien expire de lui-même.
Messages signés et chiffrés avec vos partenaires, accusés de réception compris. Leurs certificats s'importent et leur échéance est surveillée.
Chaque action est scellée dans une chaîne d'empreintes. Une ligne modifiée ou supprimée rompt la chaîne, et le rapport de conformité le signale.
Les contrôles et leurs preuves pour la période choisie, imprimables pour votre auditeur. TransferHub ne détient pas encore de certification : le rapport documente ce qui est en place.
Banc d'essai sur un poste de développement, octobre 2026. Vos volumes réels se valident pendant le pilote.
Non. L'agent n'établit que des connexions sortantes en HTTPS vers la plateforme. Même pour recevoir les dépôts de vos partenaires, la passerelle DMZ relaie sans flux entrant vers votre réseau interne.
Les fichiers transitent par votre agent et vont directement à leur destination. Les identifiants de vos serveurs sont conservés sur l'agent, chez vous ; la plateforme ne garde que la configuration et la trace des échanges.
Il reprend là où il s'est arrêté. Une clé de livraison empêche qu'un fichier déjà livré le soit une seconde fois, et une issue incertaine est mise « À vérifier » plutôt que réessayée à l'aveugle.
Pas encore. Les contrôles correspondants sont en place et testés, et le rapport de conformité de la console rassemble les preuves de chaque période pour votre auditeur.
Oui. Chaque flux de travail est indépendant : on commence par un échange, on le fait tourner en parallèle de l'ancien, puis on bascule les suivants. Les certificats AS2 et les clés existantes s'importent.
Non. Ils utilisent leur client SFTP ou FTPS habituel, un navigateur pour les dossiers sécurisés et le courriel sécurisé, ou leur station AS2.
Nous installons l'agent avec vous, migrons un flux de travail existant et faisons la revue de sécurité avec votre équipe.
Photo : « Containers at the Port of Montreal », Quintin Soloviev, CC BY 4.0, via Wikimedia Commons